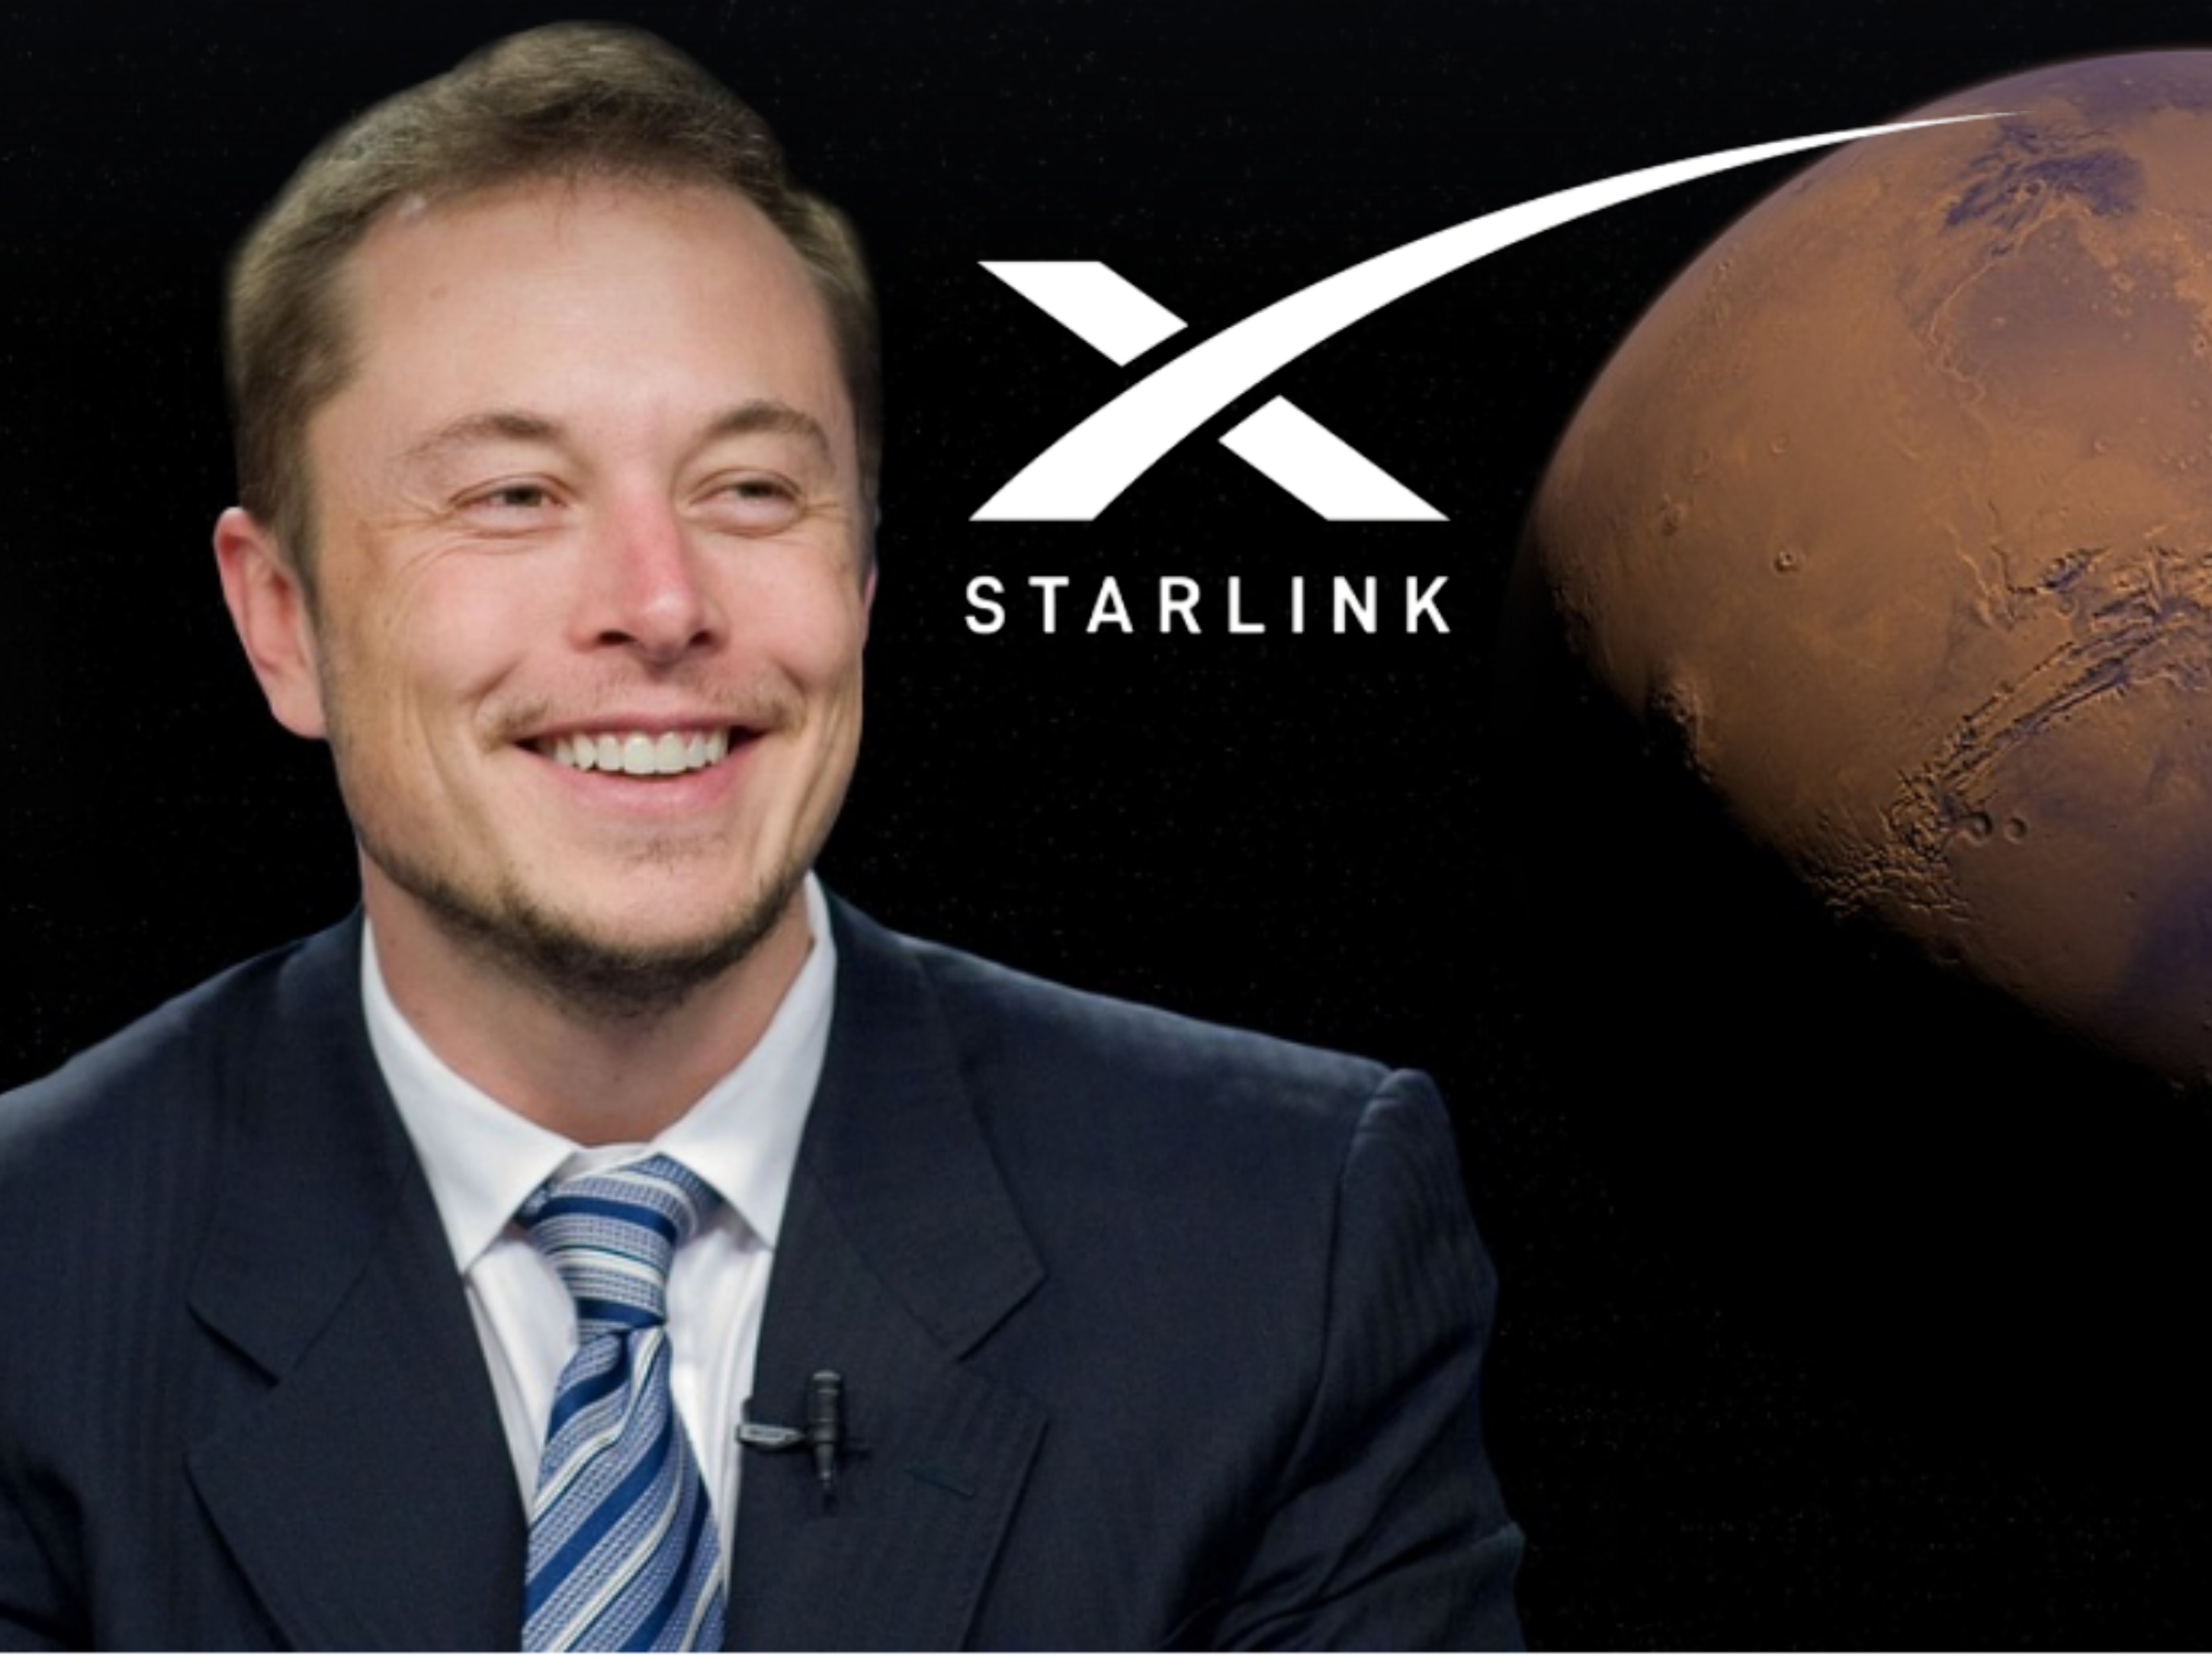
SpaceX maakt niet alleen golven in de ruimte, maar ook op het gebied van cyberbeveiliging. Het ruimtevaarttechnologiebedrijf onder leiding van Elon Musk betaalt tot 100.000 dollar aan ethische hackers die ernstige gebreken ontdekken in zijn Starlink satellietinternetsysteem. Door middel van een herzien bug bounty programma werft SpaceX actief beveiligingsonderzoekers en white-hat hackers om haar digitale en fysieke infrastructuur te onderzoeken. Deze gedurfde stap gaat over meer dan alleen het behouden van een technologisch product; het gaat over het beschermen van een wereldwijd communicatienetwerk dat miljoenen mensen ondersteunt, vooral diegenen die in afgelegen en door conflicten getroffen gebieden wonen.
Waarom SpaceX een Bug Bounty Programma lanceerde
SpaceX introduceerde het Starlink bug bounty programma voor het eerst in 2022. De hoogste uitbetaling was toen 25.000 dollar. Het doel was duidelijk: kwetsbaarheden vinden en verhelpen voordat kwaadwillenden er misbruik van konden maken. Nu voert het bedrijf het spel op. Met een maximale uitbetaling van $100.000 is SpaceX serieus bezig met het beschermen van het netwerk en de hardware van Starlink.
Een doelsysteem met twee niveaus
Het programma verdeelt de focus in twee hoofdgebieden:
Software kwetsbaarheden
Hackers kunnen tussen $100 en $50.000 verdienen. De beloning hangt af van de ernst van het probleem. De belangrijkste doelwitten zijn:
- SQL-injecties
- Uitvoeren van code op afstand
- Privilege-escalatie
- Deze bugs kunnen de systemen van Starlink blootstellen aan grote risico’s als ze niet worden aangepakt.
Hardwarebedreigingen
Hardwarebugs hebben betrekking op de Starlink-antenne, routers en backendsystemen. SpaceX beoordeelt deze per geval. Als een fout de kernsystemen in gevaar kan brengen of toegang op lange termijn mogelijk maakt, kan de uitbetaling de limiet van $100.000 bereiken.
Elk rapport wordt beoordeeld op:
- Hoeveel toegang is er nodig om het lek te misbruiken?
- De potentiële schade aan de systemen van Starlink
- Of het probleem geschaald kan worden
- Hoe hardnekkig het lek is na uitbuiting
Deze methode helpt het bedrijf om de gevaarlijkste bugs als eerste te repareren.
SpaceX: Snelle beoordelingen, strikte grenzen
Snelheid is belangrijk. Volgens Bugcrowd wordt 75% van de bugrapporten binnen 48 uur beoordeeld. Dit betekent dat hackers niet lang hoeven te wachten op antwoord.
Tot nu toe zijn meer dan 100 legitieme bugs uitbetaald. De gemiddelde uitbetaling in voorgaande maanden was $913,75.
Maar SpaceX heeft een duidelijke scheidslijn getrokken. Zoals het bedrijf op zijn blog verklaarde:
“We moedigen onderzoekers aan om Starlink te testen op beveiligingsproblemen op een niet verstorende manier.”
Hackers kunnen alleen hun eigen apparaten gebruiken. Ze kunnen de service voor andere gebruikers niet verstoren. Als er een probleem op satellietniveau wordt ontdekt, moet dit onmiddellijk worden gemeld zonder verdere tests.
Het Starlink-systeem van Elon Musk gaat niet alleen over snel internet. Het is ook een belangrijke speler in wereldwijde communicatie, vooral in afgelegen en door oorlog verscheurde gebieden. Een kwetsbaarheid in zo’n systeem kan catastrofaal zijn. Daarom investeert SpaceX in ethisch hacken. Zoals het bedrijf opmerkt:
“We schatten de impact van de bug in op basis van factoren zoals of deze invloed kan hebben op satellieten, gecentraliseerde diensten of kan leiden tot verdere exploits.”
De bug bounty van SpaceX is meer dan alleen een betaling; het is een oproep tot actie. Het vraagt ’s werelds slimste ethische hackers om te helpen bij het creëren van een veiligere toekomst.
Met grote stimulansen en snelle feedback laat het initiatief zien hoe serieus SpaceX Starlink wil onderhouden. Het is een effectieve combinatie van innovatie, transparantie en cyberveiligheid.